
Un dimanche, les clients d’une épicerie fine en ligne tombent sur une alerte de sécurité au lieu de la boutique. Voici pourquoi le certificat SSL n’était plus accepté, et comment nous avons rouvert le site le jour même de notre intervention.
Fiche d’intervention
- Client Épicerie fine en ligne
- Site WordPress + WooCommerce
- Problème Alerte « Votre connexion n’est pas privée » à l’ouverture de la boutique
- Cause Hébergement trop ancien pour un certificat SSL conforme
- Solution Migration sur notre infrastructure, certificat renouvelé automatiquement
- Depuis Hébergement et maintenance assurés par Youdemus
Votre site affiche une alerte de sécurité ?
Connexion non privée, « Non sécurisé », certificat expiré : nous trouvons la cause et rétablissons l’accès à votre site.
Obtenir de l’aideDimanche après-midi : « Votre connexion n’est pas privée »
Ce dimanche après-midi, plusieurs clients écrivent à la boutique. En voulant passer commande, leur navigateur affiche une page d’alerte, « Votre connexion n’est pas privée », au lieu du site. Ceux qui passent outre voient « Non sécurisé » dans la barre d’adresse : pas vraiment de quoi donner envie de saisir sa carte bancaire.
Pour une boutique qui vend des produits frais, livrés à la date choisie par le client, chaque commande manquée compte. Et pendant ce temps, beaucoup d’internautes ne peuvent tout simplement plus accéder au site.
Le lundi à 8 h 45, la boutique nous contacte. Nous lui envoyons un devis pour une intervention de notre
Le diagnostic : un hébergement trop ancien
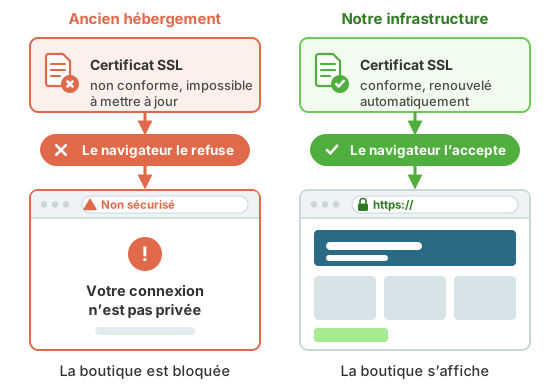
Un certificat SSL, c’est un peu la carte d’identité du site. Avant d’afficher la moindre page, le navigateur la vérifie. S’il ne peut pas la valider, il bloque l’accès et affiche une alerte.
Ici, le certificat n’était plus accepté par les navigateurs. Et impossible d’en installer un conforme : les outils de configuration de l’hébergement étaient trop anciens pour une configuration SSL moderne. Le problème ne venait donc pas de WordPress, mais du serveur sur lequel il tournait.
Il fallait donc changer d’hébergement. Nous avons proposé au client de migrer le site sur notre infrastructure, et il a accepté dans la matinée.
L’intervention, étape par étape
- Dimanche 16 h Des clients préviennent la boutique : depuis le matin, une alerte s’affiche à la place du site.
- Lundi 8 h 45 La boutique nous contacte.
- Lundi 10 h 15 Devis signé.
- Lundi 10 h 45 Nous recevons les accès. Le diagnostic commence.
- Lundi 11 h 30 L’hébergement est en cause. Le client valide la migration vers notre infrastructure.
- Lundi après-midi Copie du site et de la boutique sur un serveur de notre infrastructure, puis tests complets, passage de commande compris.
- Lundi soir Le nom de domaine pointe vers le nouveau serveur et le certificat est installé. Tous les visiteurs arrivent désormais sur la version sécurisée du site, en https://. L’alerte disparaît : la boutique est de nouveau accessible, environ 36 heures après l’apparition de l’alerte.
- Les jours suivants Les commandes reprennent. Une fois tout vérifié, nous activons le HTTPS strict (HSTS).
- Ensuite Le client nous confie la maintenance de son site.
Ce que nous avons fait
- Changer d’hébergement. Le site et la boutique rejoignent un hébergement WordPress récent, que nous gérons. Notre guide explique comment changer d’hébergeur sans risque.
- Un certificat qui se renouvelle tout seul. Le certificat SSL est renouvelé automatiquement avant chaque échéance : plus besoin d’y penser.
- Du HTTPS partout. Un visiteur qui tape une adresse en http:// est automatiquement redirigé vers sa version sécurisée en https://, et les liens internes ont été mis à jour pour ne plus pointer vers l’ancienne version.
- Le HTTPS strict. Le site demande aux navigateurs de ne plus jamais s’y connecter sans chiffrement. Ça complique les tentatives d’interception, sur un Wi-Fi public par exemple.
Pour que ça ne se reproduise pas
Le site étant désormais hébergé chez nous, le client nous a aussi confié l’entretien régulier de son site. Concrètement, le renouvellement du certificat est surveillé, un pare-feu protège le site, et nous recevons une alerte au moindre problème de sécurité. De quoi protéger son site WordPress sans y passer ses journées.
Les résultats
Le jour même l’alerte disparaît et la boutique est de nouveau accessible
| Avant notre intervention | Après notre intervention | |
|---|---|---|
| Accès à la boutique | Bloqué par l’alerte « Votre connexion n’est pas privée » | Normal, cadenas affiché |
| Barre d’adresse | « Non sécurisé » | HTTPS partout |
| Certificat SSL | Non conforme, impossible à mettre à jour | Conforme, renouvelé automatiquement |
| Commandes | Beaucoup de clients ne pouvaient plus accéder au site | Reprise des ventes |
| Surveillance | Aucune | Pare-feu et alertes de sécurité |
Le conseil de nos experts
Votre site affiche « Non sécurisé » ? Les 5 premiers réflexes
- Notez le code d’erreur affiché sous l’alerte. Par exemple, NET::ERR_CERT_DATE_INVALID signale un certificat expiré : ce code oriente le diagnostic.
- Vérifiez la date d’expiration du certificat, depuis votre navigateur ou votre espace client chez l’hébergeur.
- Testez depuis un autre appareil et un autre réseau. Une heure mal réglée sur l’ordinateur ou un antivirus qui inspecte les connexions peuvent provoquer la même alerte.
- Interrogez votre hébergeur. La plupart proposent des certificats gratuits renouvelés automatiquement ; s’il ne le permet pas, il est temps d’en changer.
- Si seule la mention « Non sécurisé » apparaît, sans page d’alerte, cherchez des images ou des scripts encore chargés en HTTP : c’est ce qu’on appelle du « contenu mixte ».
Études de cas similaires
Média en ligne
Pics de trafic WordPress : un média en ligne qui ne tombe plus
Résultat : plus aucune interruption lors des pics de trafic.
Site WordPress piraté : un magazine remis en ligne en moins de 24 h
Résultat : site remis en ligne en moins de 24 h, sans redirection.